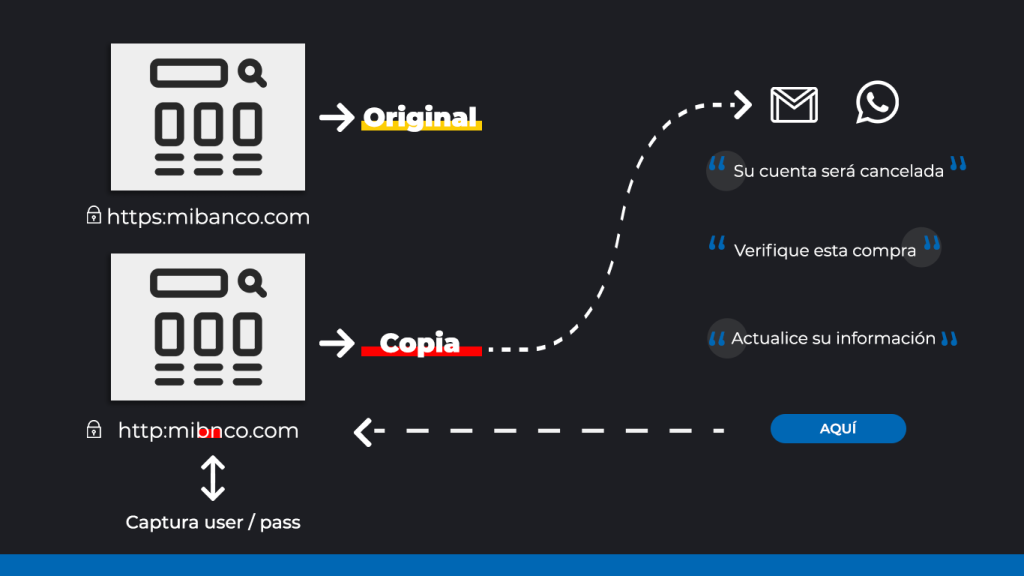
فیشینگ نوعی فریب دیجیتال است که مهاجم با جعل هویت یک سازمان، همکار یا سرویس معتبر تلاش میکند اطلاعات ورود، دادهٔ مالی یا اقدام دیگری را از کاربر بگیرد. پیام ممکن است از طریق ایمیل، پیامک، شبکهٔ اجتماعی یا ابزارهای کاری ارسال شود و حتی از نام و نشان تجاری آشنا استفاده کند. برای مرور اقدامات پایهای محافظت از حسابها و دادهها، راهنمای جامع امنیت سایبری را نیز بخوانید.
نشانههای احتمالی فیشینگ
درخواست فوری برای پرداخت یا ورود، تهدید به بسته شدن حساب، پیوندی با دامنهٔ نامعمول، فایل غیرمنتظره یا درخواست اطلاعاتی که سازمان معمولاً نمیخواهد، میتواند هشداردهنده باشد. با این حال، پیامهای فیشینگ همیشه غلط املایی ندارند و ممکن است از متن حرفهای استفاده کنند؛ یک نشانه بهتنهایی برای قضاوت کافی نیست.
پیوند و فرستنده را مستقل بررسی کنید
بهجای کلیک روی پیوند پیام، آدرس سرویس را خودتان در مرورگر وارد کنید یا از برنامهٔ رسمی استفاده کنید. نام نمایشی فرستنده قابل جعل است؛ دامنهٔ واقعی و زمینهٔ درخواست را بررسی کنید. اگر پیام از مدیر یا همکار درخواست پرداخت یا تغییر اطلاعات حساس دارد، از راه ارتباطی جداگانه تأیید بگیرید.
اگر روی پیوند کلیک کردید چه کنید؟
اگر فقط صفحه را باز کردهاید، آن را ببندید و از وارد کردن اطلاعات خودداری کنید. اگر گذرواژه را وارد کردهاید، از دستگاه و مسیر رسمی آن را تغییر دهید، نشستهای فعال را لغو کنید و احراز هویت چندمرحلهای را بررسی کنید. اگر اطلاعات کاری یا مالی درگیر است، فوراً با تیم امنیت یا پشتیبانی مربوط تماس بگیرید. در صورت اجرای فایل مشکوک، دستگاه را طبق رویهٔ سازمان از شبکه جدا کنید و از متخصص کمک بگیرید.
چطور احتمال فریب را کاهش دهیم؟
- برای ورود از نشانک یا آدرس رسمی استفاده کنید.
- احراز هویت چندمرحلهای را فعال کنید.
- درخواستهای پرداخت و تغییر حساب را از کانال جداگانه تأیید کنید.
- پیامهای مشکوک را به کانال رسمی گزارش دهید.
- نرمافزار و مرورگر را بهروز نگه دارید.
فیشینگ چه شکلهایی دارد؟
فیشینگ فقط به ایمیل محدود نیست. در اسمیشینگ پیامک یا پیامرسان، در ویشینگ تماس صوتی، و در حملهٔ هدفمند (Spear Phishing) پیام متناسب با یک فرد یا سازمان استفاده میشود. گاهی مهاجم با یک ایمیل ظاهراً عادی، کارمند را به پرداخت فاکتور جعلی یا تغییر شمارهٔ حساب تأمینکننده ترغیب میکند. کد QR جعلی نیز ممکن است کاربر را به صفحهٔ ورود تقلبی هدایت کند.
روشها تغییر میکنند؛ بنابراین نام فرستنده، لوگو، لحن حرفهای یا حتی درستنویسی پیام بهتنهایی اصالت آن را ثابت نمیکند. پیام مشکوک را در بستر درخواست و از طریق راهی مستقل بررسی کنید.
چکلیست بررسی پیام مشکوک
- نشانی واقعی فرستنده: نام نمایشی ممکن است جعل شود. دامنه را با نشانی رسمیای که از قبل میشناسید مقایسه کنید و به تفاوتهای کوچک در حروف یا خط تیرهها توجه داشته باشید.
- پیوند مقصد: در رایانه، پیش از باز کردن پیوند مقصد را بررسی کنید؛ در موبایل، اگر امکان بررسی امن وجود ندارد، روی آن نزنید و مستقیماً از برنامه یا نشانی رسمی وارد شوید. شباهت ظاهری دامنه کافی نیست.
- فشار برای اقدام فوری: تهدید به مسدودشدن حساب، فرصت کوتاه برای دریافت جایزه یا درخواست پرداخت فوری، دلیل توقف و بررسی دوباره است.
- درخواست غیرعادی: درخواست رمز عبور، کد یکبارمصرف، اطلاعات بانکی یا تغییر اطلاعات پرداخت را از مسیر مستقل تأیید کنید.
- پیوست و فایل: فایل غیرمنتظره را باز نکنید، حتی اگر نام فرستنده آشناست؛ حساب او ممکن است به خطر افتاده باشد.
- صفحهٔ امن ظاهری: وجود HTTPS به معنی معتبر بودن صاحب وبسایت نیست؛ گواهی رمزگذاری بهتنهایی جعلی نبودن صفحه را ثابت نمیکند.
اگر روی لینک کلیک کردهاید یا اطلاعات دادهاید
نوع واکنش به کاری که انجام دادهاید بستگی دارد. اگر فقط صفحه را باز کردهاید، اطلاعاتی وارد نکنید و صفحه را ببندید. اگر رمز عبور را وارد کردهاید، از دستگاهی که به آن اعتماد دارید وارد سرویس رسمی شوید، رمز را عوض کنید، نشستهای فعال را لغو کنید و روشهای بازیابی و احراز هویت را بازبینی کنید. اگر همان رمز در سرویسهای دیگر هم استفاده شده، آنها را نیز تغییر دهید.
اگر کد تأیید یا مجوز ورود را تأیید کردهاید، فقط تغییر رمز کافی نیست؛ دسترسیهای فعال، دستگاههای متصل، توکنها و برنامههای متصل را بررسی کنید. اگر اطلاعات کارت یا حساب بانکی وارد شده یا پولی انتقال دادهاید، سریعاً با بانک یا ارائهدهندهٔ پرداخت از شماره یا برنامهٔ رسمی تماس بگیرید. در محیط کاری، موضوع را فوراً به تیم امنیت یا فناوری اطلاعات گزارش کنید و پیام اصلی را طبق دستورالعمل سازمان نگه دارید؛ آن را به همکاران دیگر نفرستید.
اگر فایل مشکوکی اجرا شده، از ادامهٔ کار با آن دستگاه خودداری کنید و دستورالعمل تیم پشتیبانی یا امنیت را دنبال کنید. در سازمانها، جداسازی دستگاه از شبکه باید طبق رویهٔ پاسخگویی به رخداد انجام شود تا شواهد لازم از بین نرود.
چطور احتمال موفقیت فیشینگ را کاهش دهیم؟
- برای هر سرویس رمز منحصربهفرد بسازید و از مدیر گذرواژه معتبر استفاده کنید.
- احراز هویت چندمرحلهای را فعال کنید؛ در حسابهای مهم، اگر پشتیبانی میشود، کلید امنیتی یا روش مقاوم در برابر فیشینگ را ترجیح دهید.
- به درخواستهای حساس مالی یا تغییر حساب، با تماس یا کانال جداگانه پاسخ دهید؛ از اطلاعات تماس داخل همان پیام استفاده نکنید.
- سیستمعامل، مرورگر و برنامهها را بهروز نگه دارید و فیلترهای هرزنامه و گزارش پیام مشکوک را فعال کنید.
- برای حسابهای کاری، راه مشخص و سادهای برای گزارش پیام مشکوک داشته باشید و کارکنان را بابت گزارش اشتباه سرزنش نکنید؛ گزارش سریع میتواند از آسیب بیشتر جلوگیری کند.
- برای حفاظت گستردهتر از شبکهٔ خانگی و دستگاهها، راهنمای امنیت وایفای خانگی و تنظیمات مهم روتر را هم ببینید.
پرسشهای متداول
آیا هر پیام دارای غلط املایی فیشینگ است؟
خیر. غلط املایی یا متن نامأنوس میتواند نشانه باشد، اما پیامهای جعلی ممکن است بسیار حرفهای نوشته شوند. تصمیم را بر اساس فرستندهٔ واقعی، مقصد پیوند، نوع درخواست و تأیید مستقل بگیرید.
اگر پیام از طرف دوست یا همکارم باشد، میتوانم اعتماد کنم؟
نه لزوماً. حساب آشنا ممکن است هک شده باشد یا نام فرستنده جعل شده باشد. برای درخواست غیرعادی، بهویژه پول، فایل یا کد ورود، از راه دیگری با فرد تماس بگیرید.
آیا فعالکردن احراز هویت چندمرحلهای کافی است؟
این کار ریسک را کاهش میدهد، اما همهٔ روشها در برابر فیشینگ به یک اندازه مقاوم نیستند. رمز منحصربهفرد، بررسی مستقل درخواستها، بهروزرسانی نرمافزار و روشهای ورود مقاوم در برابر فیشینگ را در کنار هم به کار ببرید.
جمعبندی
برای تشخیص فیشینگ به یک نشانه اکتفا نکنید: فرستنده و مقصد پیوند را مستقل بررسی کنید، درخواستهای حساس را از کانالی دیگر تأیید کنید و در صورت افشای اطلاعات سریعاً دسترسیها را ایمن و رخداد را گزارش دهید.
منابع معتبر برای مطالعهٔ بیشتر
برای توصیههای تکمیلی، راهنمای کمیسیون تجارت فدرال آمریکا دربارهٔ محافظت در برابر فیشینگ، راهنمای CISA دربارهٔ تشخیص، گزارش و حذف پیامهای فیشینگ و برگهٔ CISA دربارهٔ احراز هویت چندمرحلهای مقاوم در برابر فیشینگ را ببینید. این منابع عمومیاند؛ برای رخدادهای کاری، دستورالعمل سازمان و قوانین محل فعالیت را نیز رعایت کنید.
اعتبار تصویر شاخص: اینفوگرافیک از Roberto Palomo Sabrina Rivas، برگرفته از Wikimedia Commons، با مجوز Creative Commons Attribution-ShareAlike 4.0.